제너릭아이티는 2025~2026년 2년간 대형 금융사의 보안점검 · 이행점검 8회를 직접 대응했습니다. 200여 개 점검 항목을 검토하고, 지적 사항 22건을 시스템 기능으로 개발했으며, 항목별 증적 70건과 회신서를 작성했습니다.
고객사는 왜 협력업체에 보안점검을 요구할까요?
개인정보 유출이나 해킹 사고는 협력업체를 통해 일어나는 경우가 많습니다. 그래서 대기업 · 금융사 · 공공기관은 업무를 맡긴 협력업체(위탁업체, 수탁사)의 보안 수준을 매년 점검하고, 부족한 부분은 기한을 정해 보완을 요구합니다. 개인정보보호법상 업무를 맡긴 회사도 협력업체를 관리 · 감독할 책임이 있기 때문입니다.
점검 대상은 특정 시스템이 아니라 고객사의 정보나 고객 개인정보를 다루는 모든 시스템입니다. 홈페이지 · 쇼핑몰, 관리자 페이지, ERP · 그룹웨어 · 영업관리 같은 사내 시스템, 모바일 앱, 서버 · DB · 클라우드, 업무용 PC와 계정까지 포함됩니다.
보안점검은 보통 이렇게 진행됩니다
| 단계 | 내용 | 협력업체가 해야 할 일 |
|---|---|---|
| 사전 질의서 | 시스템 · 네트워크 · PC · 관리 체계 현황을 묻는 질의서 회신 | 현황 파악, 항목별 답변 작성 |
| 서면 · 현장 점검 | 체크리스트 항목별 증적 제출, 담당자 현장 실사 | 화면 · 설정 증적 캡처, 시연 |
| 지적 사항 통보 | 미흡 항목과 보완 기한 통보 | 조치 계획 수립, 기능 개발 |
| 이행점검 | 보완 결과 확인, 회신서 제출 | 조치 결과 증적, 회신서 작성 |
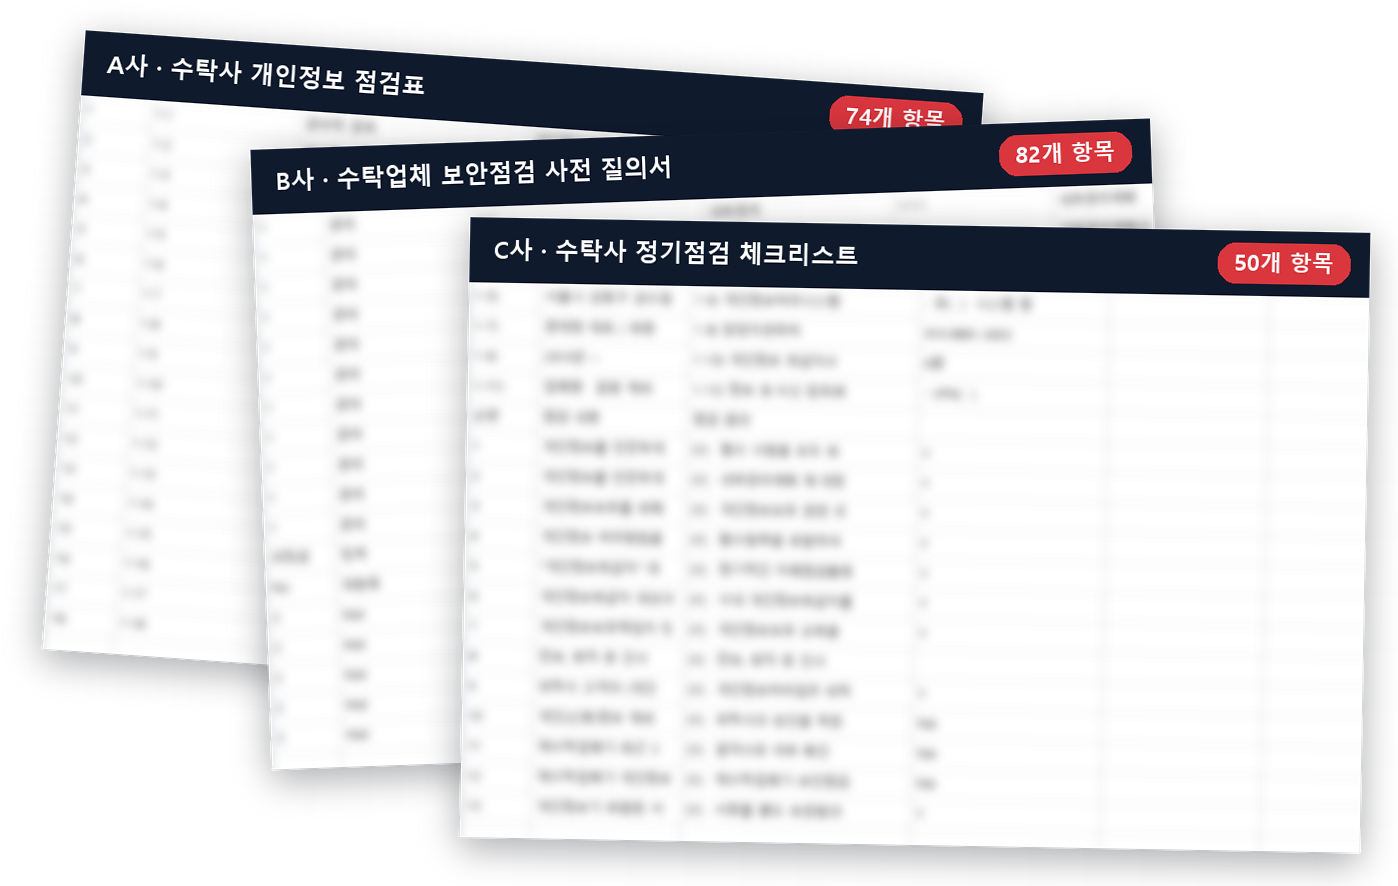
점검표 양식은 고객사마다 다릅니다. 실제로 저희가 대응한 점검표만 해도 관리적 · 기술적 · 물리적 영역으로 나눈 곳, 관리 · 네트워크 · 시스템 · PC · 녹취로 나눈 곳이 있었고, 같은 내용도 묻는 방식과 요구하는 증적이 달랐습니다.
자주 지적되는 항목
문서만 고쳐서는 해결되지 않고, 시스템 기능으로 구현해야 하는 항목이 대부분입니다.
- 인증: 2단계 인증(문자 · OTP), 로그인 5회 실패 시 잠금, 잠금 해제 시 본인 확인
- 계정 · 권한: 1인 1계정, 장기 미접속(3개월) 계정 차단, 퇴사자 계정 삭제, 권한 변경 이력
- 접근 통제: 관리자 접속 IP 제한, 동시 접속 제한, 일정 시간 미사용 시 자동 로그아웃, 웹방화벽
- 암호화: 개인정보 · 비밀번호 DB 암호화, 첨부파일 암호화, 개발 · 운영 암호키 분리
- 접속기록: 접속기록 항목 · 보관 기간 준수, 정기 점검 보고서
- 파기: 업무 종료 개인정보 파기 기능과 파기 기록
항목별로 무엇을 요구하고 어떻게 구현하는지는 보안점검 체크리스트 항목별 대응 가이드에 정리해 두었습니다.
제너릭아이티가 해 드리는 일
- 점검표 접수 · 현황 진단 — 체크리스트와 일정을 받아 시스템 · 서버 · 계정 현황을 항목별로 대조합니다.
- 조치 계획 — 미흡 항목, 조치 방법, 우선순위, 일정과 비용을 정리해 드립니다.
- 조치 개발 — 인증 · 권한 · 암호화 · 로그 · 파기 기능을 운영 중인 시스템에 직접 구현합니다. 다른 업체가 만든 시스템도 가능합니다.
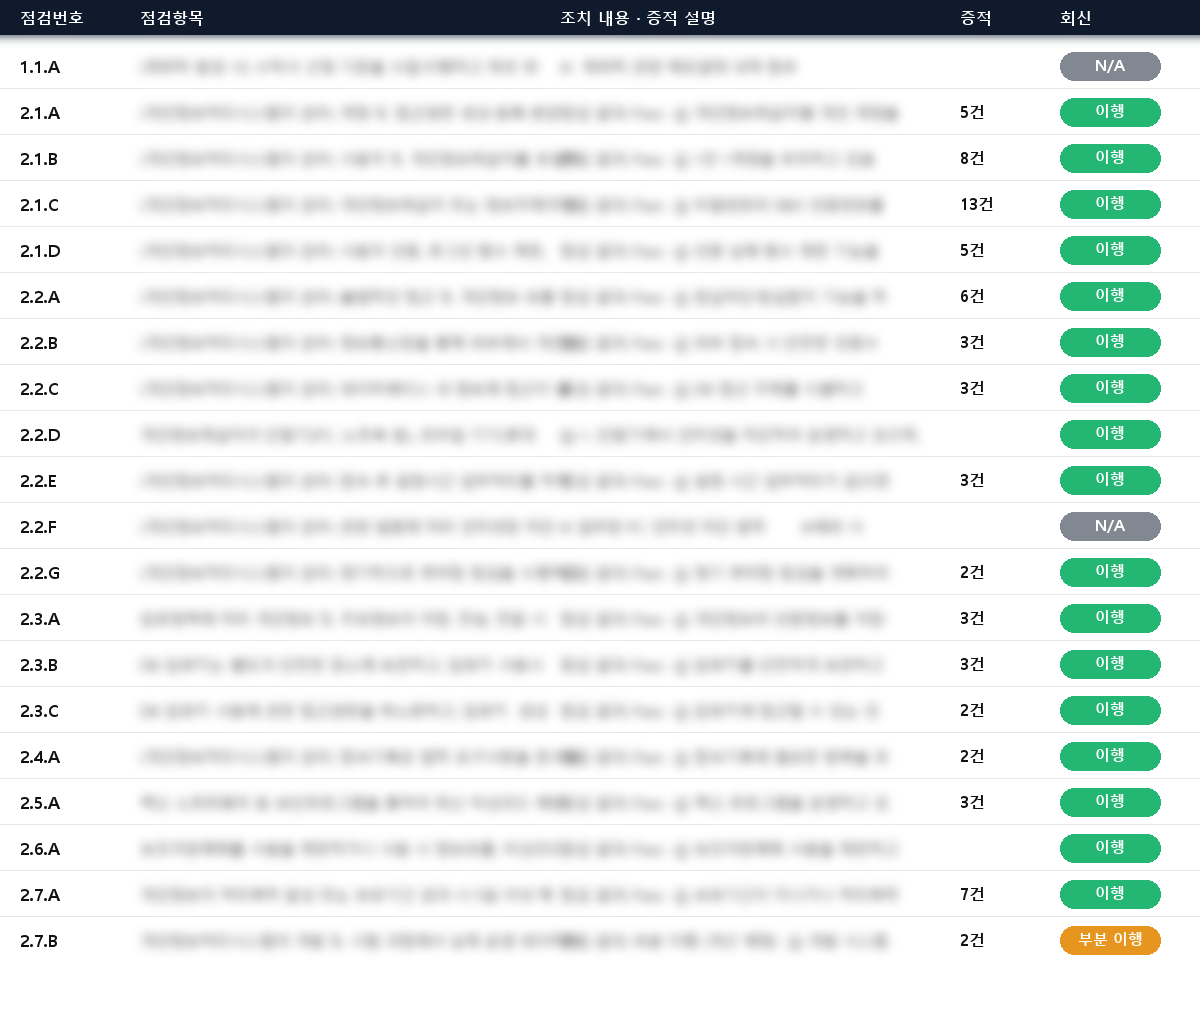
- 증적 · 회신서 — 점검 항목 번호에 맞춰 화면 · DB · 서버 설정 증적을 캡처하고, 고객사 양식에 맞춰 회신 내용을 정리합니다.
- 재점검 대응 · 운영 — 이행점검까지 대응하고, 이후에는 보안 운영 유지보수로 다음 점검에 필요한 기록을 쌓습니다.
자주 묻는 질문
- 점검 일정이 2~3주밖에 남지 않았는데 가능한가요?
- 점검표를 받으면 지적 가능성이 높은 항목부터 조치 일정을 잡습니다. 문서 · 설정으로 해결되는 항목과 개발이 필요한 항목을 나눠 동시에 진행하고, 개발이 필요한 항목은 조치 계획과 일정으로 먼저 회신하는 방법도 함께 안내해 드립니다.
- 우리 회사가 직접 만든 시스템이 아니어도 되나요?
- 가능합니다. 소스 · 서버 접근 권한과 테스트 계정을 받아 구조를 분석한 뒤 조치합니다. PHP · Java · ASP · .NET 등 언어와 상관없이, 만든 업체와 연락이 끊긴 레거시 시스템도 직접 분석해 개발합니다.
- 증적 캡처와 회신서도 작성해 주나요?
- 네. 점검 항목 번호에 맞춰 증적을 캡처하고 파일명 · 설명까지 정리하며, 고객사 회신 양식에 맞춰 조치 내용을 작성하는 작업을 지원합니다.
- 비용은 어떻게 산정되나요?
- 보안점검 대응 패키지는 300만 원부터입니다(VAT 별도). 점검 항목 수, 미흡 항목 중 개발이 필요한 범위, 시스템 규모에 따라 달라지며, 체크리스트를 보내주시면 무료로 검토해 미흡 항목과 항목별 견적을 드립니다.